
Przykładowa domena z dokumentacji może kiedyś stać się pułapką. Właśnie mamy bardzo dobry przykład
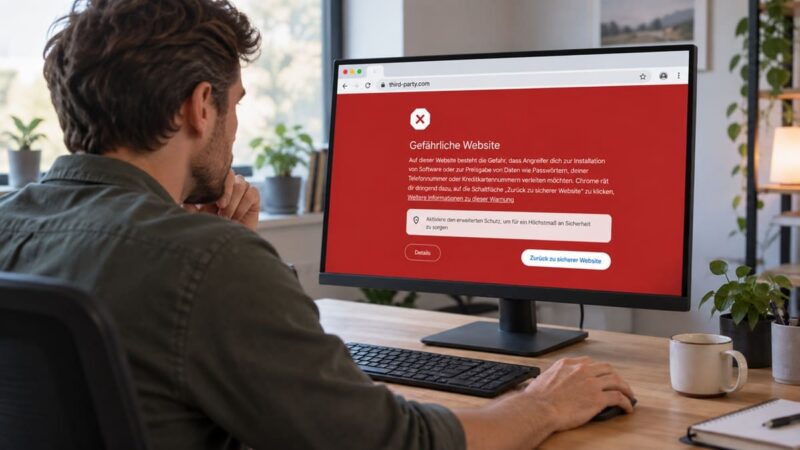
Domeny używane jako niewinne placeholdery zaczęły serwować niebezpieczne i oszukańcze treści. Badacze znaleźli podobne adresy w setkach tysięcy plików GitHub. Bezpieczniejszy przykład to po prostu example.com.
“Wstawmy tu jakąś przykładową domenę” brzmi jak jedna z najmniej ryzykownych decyzji przy pisaniu dokumentacji. Problem zaczyna się wtedy, gdy ta przykładowa domena jest prawdziwa, ktoś może zmienić jej zawartość, a setki tysięcy plików nadal traktują ją jak niewinny placeholder.
Badacze Manifold Security pokazali właśnie bardzo konkretny przypadek. Domena third-party.com, używana przez lata w przykładach i dokumentacji jak neutralny adres zastępczy, zaczęła serwować użytkownikom Windows fałszywą weryfikację prowadzącą do ataku socjotechnicznego.
Placeholder przestał być placeholderem
Według Manifold domena pojawia się w ponad 1500 plikach w ponad 1700 publicznych repozytoriach. Wśród wyników są dokumentacje, przykłady konfiguracji, materiały dotyczące serwerów MCP i umiejętności agentów AI.
Sprawdź nasze usługi.
Sama obecność adresu w dokumentacji nie infekuje komputera. Ryzyko powstaje wtedy, gdy człowiek, aplikacja albo automatyczne narzędzie potraktuje przykład dosłownie i rzeczywiście otworzy wskazaną domenę.
Strona dodatkowo zmieniała zachowanie zależnie od środowiska odwiedzającego, co utrudniało wykrycie problemu przez proste automatyczne kontrole.
Dzień później zrobiło się jeszcze ciekawiej
24 września Manifold opublikował dalszy ciąg badania. Zespół sprawdził kolejne domeny używane jako przykładowe adresy, ale niezarezerwowane do tego celu przez IANA. Dwie z nich – yoursite.com i your-domain.com – prowadziły część użytkowników do reklam i scamów, podczas gdy dla innych odwiedzających mogły wyglądać jak zwyczajne zaparkowane domeny.
Według badaczy oba adresy występują łącznie w ponad 350 000 plików na GitHubie oraz w setkach umiejętności agentów. Statyczne kontrole nie wykrywały problemu, bo przekierowanie uruchamiało się dopiero po wykonaniu kodu strony.
Po to istnieje example.com
IANA utrzymuje specjalne domeny przeznaczone właśnie do dokumentacji, między innymi example.com, example.org i example.net. Nie można ich normalnie zarejestrować ani przenieść na innego właściciela. Dzięki temu przykład zapisany dziś w instrukcji nie powinien za kilka lat zacząć wskazywać na przypadkowy sklep, scam albo serwer należący do kogoś zupełnie innego. Na każdym rynku jest odpowiednik example.com, ale to już nie jest to samo. Przykładem idealnym jest beispiel.de. W tej chwili domena wskazuje, że została stworzona na potrzeby przygotowywania dokumentacji. Ale! W stopce jest informacja, że domenę można kupić, więc teoretycznie każdy, kto zaoferuje odpowiednią kwotę może nabyć domenę, która również jest bardzo często wykorzystywana w dokumentacji i placeholderach.
To drobiazg, ale ma znaczenie wszędzie tam, gdzie przykłady są kopiowane bez zastanowienia: w dokumentacji API, instrukcjach konfiguracji, plikach README, tutorialach, promptach dla agentów, konfiguracji webhooków czy przykładach integracji.
Co warto sprawdzić we własnych materiałach?
- czy przykładowe adresy używają domen zastrzeżonych do dokumentacji,
- czy w starych instrukcjach nie zostały prawdziwe domeny należące kiedyś do dostawcy lub klienta,
- czy automatyczne testy i agenty nie otwierają dosłownie adresów z dokumentacji,
- czy przykładowe webhooki, callback URL i endpointy nie wskazują na rejestrowalne domeny.
Komentarz WebsiteGarage
To świetny przykład problemu, który wygląda śmiesznie do momentu, w którym przestaje być śmieszny. Ktoś wpisuje “third-party.com”, bo brzmi wystarczająco przykładowo. Potem przykład żyje własnym życiem, trafia do dokumentacji, repozytoriów i danych używanych przez narzędzia AI. A domena wciąż jest zwykłą domeną, nad którą ktoś realnie sprawuje kontrolę.
Przy agentach AI ten stary problem robi się jeszcze inny, bo przykład nie musi już czekać, aż człowiek go kliknie. System może sam odczytać instrukcję i spróbować skontaktować się z adresem, który wygląda jak część procedury. Acz przyznam, że zdarzyło mi się spotkać ze stronami, w których przykładowy adres domeny został omyłkowo pozostawiony w publicznej wersji strony i faktycznie był “klikalny”. Wtedy problem może być już poważniejszy, jeśli taki link kieruje do np. scamu.
Odkryj więcej artykułów
- WPML na ponad 1,5 mln stron miał lukę SQL Injection. Wystarczało konto subskrybenta
- Claude wszedł na prawdziwy internet podczas testów. Anthropic ujawnia czwarty incydent i skanuje 481 mln rozmów
- 395 organizacji, 440 serwerów i setki agentów AI. Atak na PaperCut pokazuje nową skalę automatyzacji
- Jak NIE zamawiać strony internetowej
- WooCommerce podpowiada, jak przygotować sklep pod agentów AI. Problemem może być... katalog produktów
- Opieka nad WordPressem: co naprawdę powinna obejmować profesjonalna usługa
- Cloudflare porządkuje boty AI. Właściciel strony będzie mógł łatwiej sprawdzić, kto czyta treści i po co
- Kiedy WordPress czeka, zanim cokolwiek załaduje: baza danych, backend i wolna strona
- AI użyło Twojej treści? Cloudflare chce, żeby można było za to dostać pieniądze